장비진단 시 해당 장비의 파일을 받았는데 소스코드가 거의다 .pyc로 이루어져있었다.
code나 메모장으로 제대로 안열리길래 구글링 해봤더니 .pyc 는 소스코드가 암호화 되어져 있다고 하더라
그래서 소스를 보고 분석하려면 이 파일의 디컴파일이 필수라고 생각했다.
우선 아래 명령어로 디컴파일 패키지를 다운로드 받자
pip install uncompyle6
그런 다음 .pyc가 모여있는 파일의 최상위 경로로 가서 파워쉘을 켜준다. ( cmd는 안됨)
그리고 아래 명령어를 실행하면 된다.
dir -recurse -include *.pyc | %{C:\...\python.exe C:\...\Scripts\uncompyle6.exe -o “$_.py” “$_”}* C:\...\python.exe = 파이썬이 다운로드 되어있는 폴더
C:\...\Scripts\uncompyle6.exe = uncompyle6 가 다운로드 된 폴더
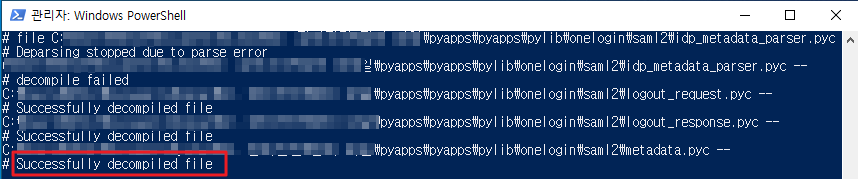
그러면 한 수천개의 파일이 바뀌느라 시간이 오래걸리는데 기다리자
> 완료 화면
이렇게 완료되는 부분도 있지만 실패하는 법도 있는데 그냥 기다리면 끝남!
'ETC' 카테고리의 다른 글
| 리버스 쉘 & 백도어 공격 코드 (0) | 2023.12.19 |
|---|---|
| IDA 단축키 모음 (0) | 2023.11.17 |
| 취약점 진단 및 모의해킹 시 유용한 사이트 모음 (0) | 2023.06.21 |
| 파이썬으로 엑셀쓰기 (0) | 2023.05.25 |
| VBA 문법 및 엑셀 팁 알아두기 (0) | 2023.03.07 |