
인시큐어뱅크에서 찾을 수 있는 취약점 중 "취약한 액티비티 컴포넌트" 취약점을 찾아보기로 했다.
취약한 브로드캐스트 리시버 찾을 때처럼 Manifest 부분을 보면 된다.
1. 발견 방법
<activity> 태그 중에 exported="true" 부분을 찾으면 된다.
위 사진은 change_password 즉, 비밀번호 변경 액티비티를 다른 앱에서 할 수 있다.라는 뜻이다.
2. 악용 방법
호출 방법은 다음과 같다.
am start -n com.android.insecurebankv2/.ChangePassword* 중간에 / 는 꼭 들어가야한다. 안 들어가면 오류

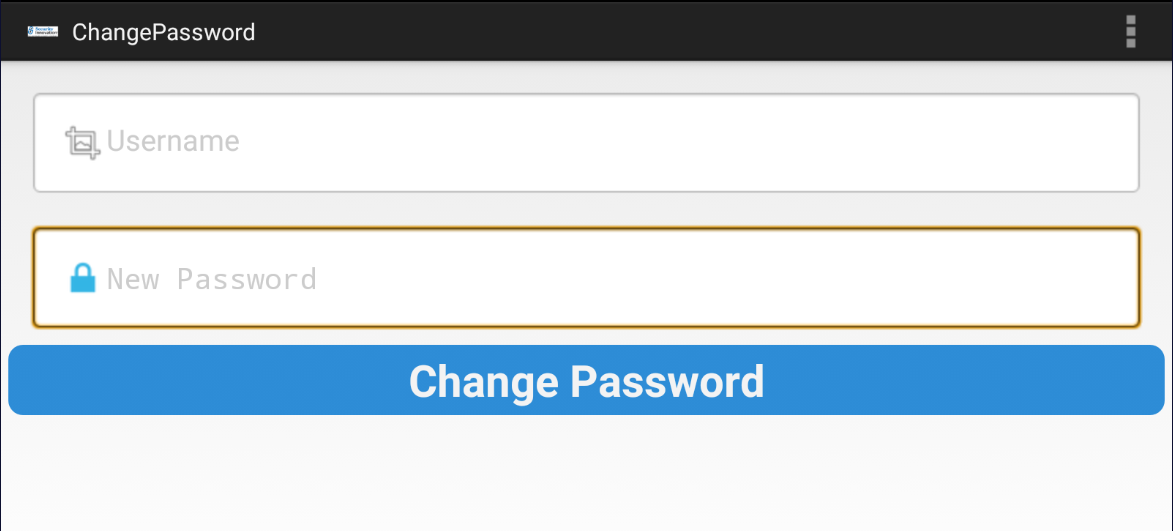
아무 인증 없이 change password 액티비티를 호출할 수 있다.
3. 조치방법
필요하지 않다면 exported="false"
필요하다면 permisson 설정으로 허가받지 않은 외부 앱에서 액티비티 호출 금지
'Mobile > 인시큐어 뱅크' 카테고리의 다른 글
| [안드로이드] 인시큐어 뱅크 (InsecureBankv2) 9.취약한 콘텐츠 프로바이더 (0) | 2022.04.26 |
|---|---|
| [안드로이드] 인시큐어 뱅크 (InsecureBankv2) 8.루트 노출 및 우회 취약점 (0) | 2022.04.22 |
| [안드로이드] 인시큐어 뱅크 (InsecureBankv2) 5.취약한 인증 매커니즘, 6.파라미터 조작 (0) | 2022.04.07 |
| [안드로이드] 인시큐어 뱅크 (InsecureBankv2) 4.취약한 브로드캐스트 리시버 (0) | 2022.04.07 |
| [안드로이드] 인시큐어 뱅크 (InsecureBankv2) 2.로컬 암호화 취약점, 3.취약한 암호화 구현 (0) | 2022.04.07 |