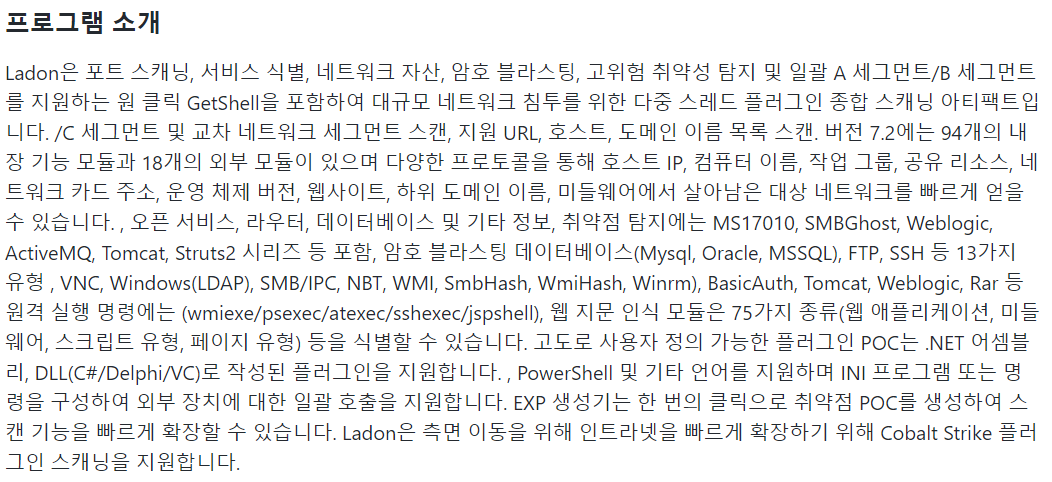
인터넷을 검색하다니 우연히 재밌는 툴을 발견했다
Ladon이라는 네트워크 스캐너인데 한글로 정리된 글이 없는 걸로 보아 그렇게 유명한 툴은 아닌 듯하다.
중국에서 만든 거 같은데 모의침투 관련해서 제법 쓸만한 거 같아서 정리 본다.
1. Ladon 이란?
우선 라돈이 무엇인가부터 알아보자.
포트 스캔이나 ssh 간단한 비밀번호 사용, smb 취약점 공격 등 꽤나 많은 걸 지원한다.
자세한 사용법은 아래 ladon wiki에서 확인해보자.
Ladon wiki | K8哥哥’s Blog
没有绝对安全的系统 --> 没有绝对安全的系统
k8gege.org
2. ladon 설치
ladon 설치법은 친절하지는 않다.
파이썬이나 exe 로된 파일도 있지만 나는 powershell로 설치하는 법을 택했다.
exe로 받기가 좀..
a. 아래 사이트에 접속 후 Ladon.ps1 파일을 받아 준다.
https://github.com/k8gege/powerladon
GitHub - k8gege/PowerLadon: Ladon Network Penetration Scanner for PowerShell, vulnerability / exploit / detection / MS17010/SmbG
Ladon Network Penetration Scanner for PowerShell, vulnerability / exploit / detection / MS17010/SmbGhost,Brute-Force SMB/IPC/WMI/NBT/SSH/FTP/MSSQL/MYSQL/ORACLE/VNC - GitHub - k8gege/PowerLadon: Lad...
github.com
b. 파워쉘을 관리자 권한으로 실행 후, 다운로드한 파일이 있는 폴더에 들어가서 아래 명령어를 쳐준다.
import-module .\Ladon.ps1
* 처음 실행하면 아래와 같은 오류가 나올 것이다.
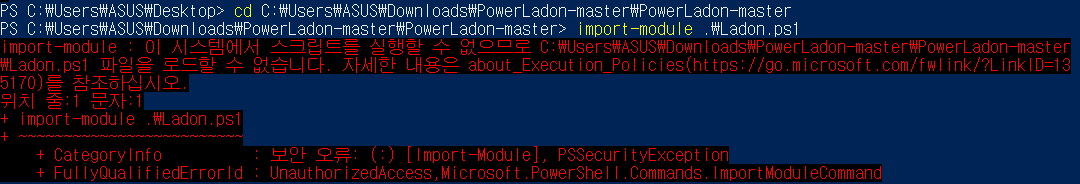
이 오류는 powershell 실행 정책에 의해 막힌 것이므로 실행정책을 바꿔준다.
초기 설정은 Default로 되어있다.
> powershell 실행정책이란?
PowerShell의 실행 정책은 PowerShell이 구성 파일을 로드하고 스크립트를 실행하는 조건을 제어하는 안전 기능. 이 기능은 악성 스크립트의 실행을 방지하는 데 도움이 주는 기능이다.
- Allsigned
스크립트를 실행할 수 있으나 로컬 컴퓨터에서 작성하는 스크립트를 포함하여 모든 스크립트와 구성 파일에 신뢰할 수 있는 판매자의 서명이 있어야 합니다.
아직 신뢰할 수 있거나 신뢰할 수 없는 것으로 분류되지 않은 게시자의 스크립트를 실행하기 전에 메시지를 표시합니다.
서명되었지만 악의적인 스크립트가 실행될 위험이 있습니다.
- Bypass
아무것도 차단되지 않으며 경고 또는 프롬프트가 없습니다.
- Default
기본 실행 정책을 설정합니다.
- Remotesigned
Windows 서버 컴퓨터에 대한 기본 실행 정책입니다.
스크립트를 실행할 수 있고 전자 메일 및 인스턴트 메시징 프로그램을 포함하는 인터넷에서 다운로드한 스크립트 및 구성 파일에 대해 신뢰할 수 있는 게시자의 디지털 서명이 필요합니다.
로컬 컴퓨터에 기록되고 인터넷에서 다운로드되지 않은 스크립트에는 디지털 서명이 필요하지 않습니다.
악의적일 수 있는 인터넷 및 서명된 스크립트 이외의 원본에서 서명되지 않은 스크립트를 실행할 위험이 있습니다.
- Restricted
Windows 클라이언트 컴퓨터에 대한 기본 실행 정책입니다.
개별 명령을 허용하지만 스크립트는 허용하지 않습니다.
서식 및 구성 파일(), 모듈 스크립트 파일() 및 PowerShell 프로필(.ps1xml``.psm1)을 비롯한 모든 스크립트 파일의 실행을 방지합니다.
- Unrestricted
비 Windows 컴퓨터에 대한 기본 실행 정책이며 변경할 수 없습니다.
서명되지 않은 스크립트를 실행할 수 있습니다. 악성 스크립트를 실행할 위험이 있습니다.
로컬 인트라넷 영역이 아닌 스크립트 및 구성 파일을 실행하기 전에 사용자에게 경고합니다.
- Undefined
현재 범위에 실행 정책이 설정되어 있지 않습니다.
파일에 대한 디지털 서명이 없기 때문에 서명되지 않은 스크립트를 실행할 수 있게 해주는 Unrestricted로 정책을 바꾸어 주어야 한다.
바꾸는 명령어는 아래와 같다.
c. powershell 정책 변경
Set-ExecutionPolicy -ExecutionPolicy Unrestricted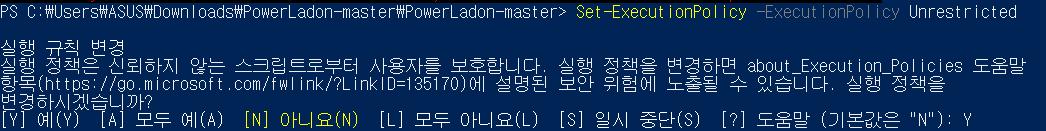
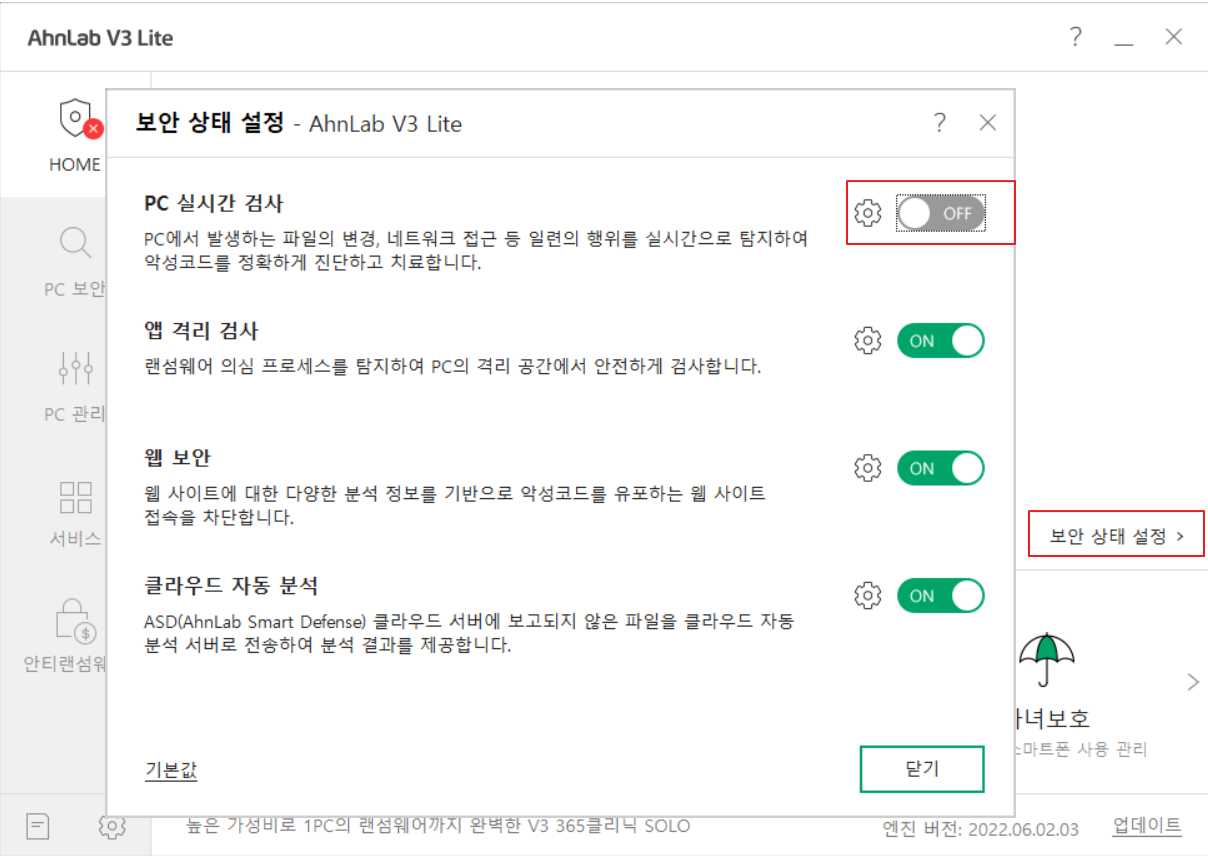
그다음 import-module을 해주면 V3에서 막는다...
아무래도 스캐너 툴이다 보니까 막는가 보다.
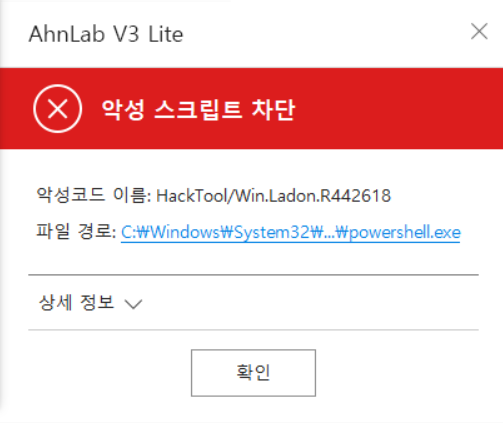
d. 실시간 탐지를 꺼준다.
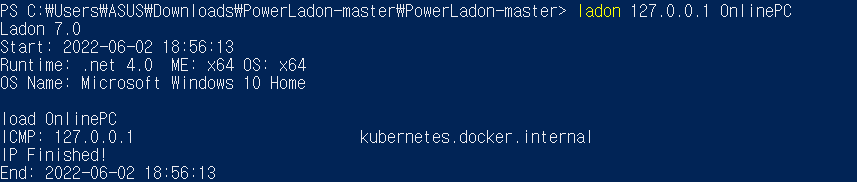
e. 실행 확인
> 출처
- 라돈 기능설명
https://github.com/k8gege/Ladon
- powershell 정책
'모의 침투' 카테고리의 다른 글
| SNMP 프로토콜 취약점 (0) | 2022.06.12 |
|---|---|
| Window 이미지 백업 초기 tools (0) | 2022.06.11 |
| 썸네일로 중요정보 확인하기 (0) | 2022.05.18 |
| WI-FI 비밀번호 알아내서 접근하기 (0) | 2022.05.18 |
| ElasticSearch 취약점 (0) | 2022.01.11 |